Domain flughafenmanagement.de kaufen?
Wir ziehen mit dem Projekt
flughafenmanagement.de um.
Sind Sie am Kauf der Domain
flughafenmanagement.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain flughafenmanagement.de kaufen?
Was bedeutet TPM?
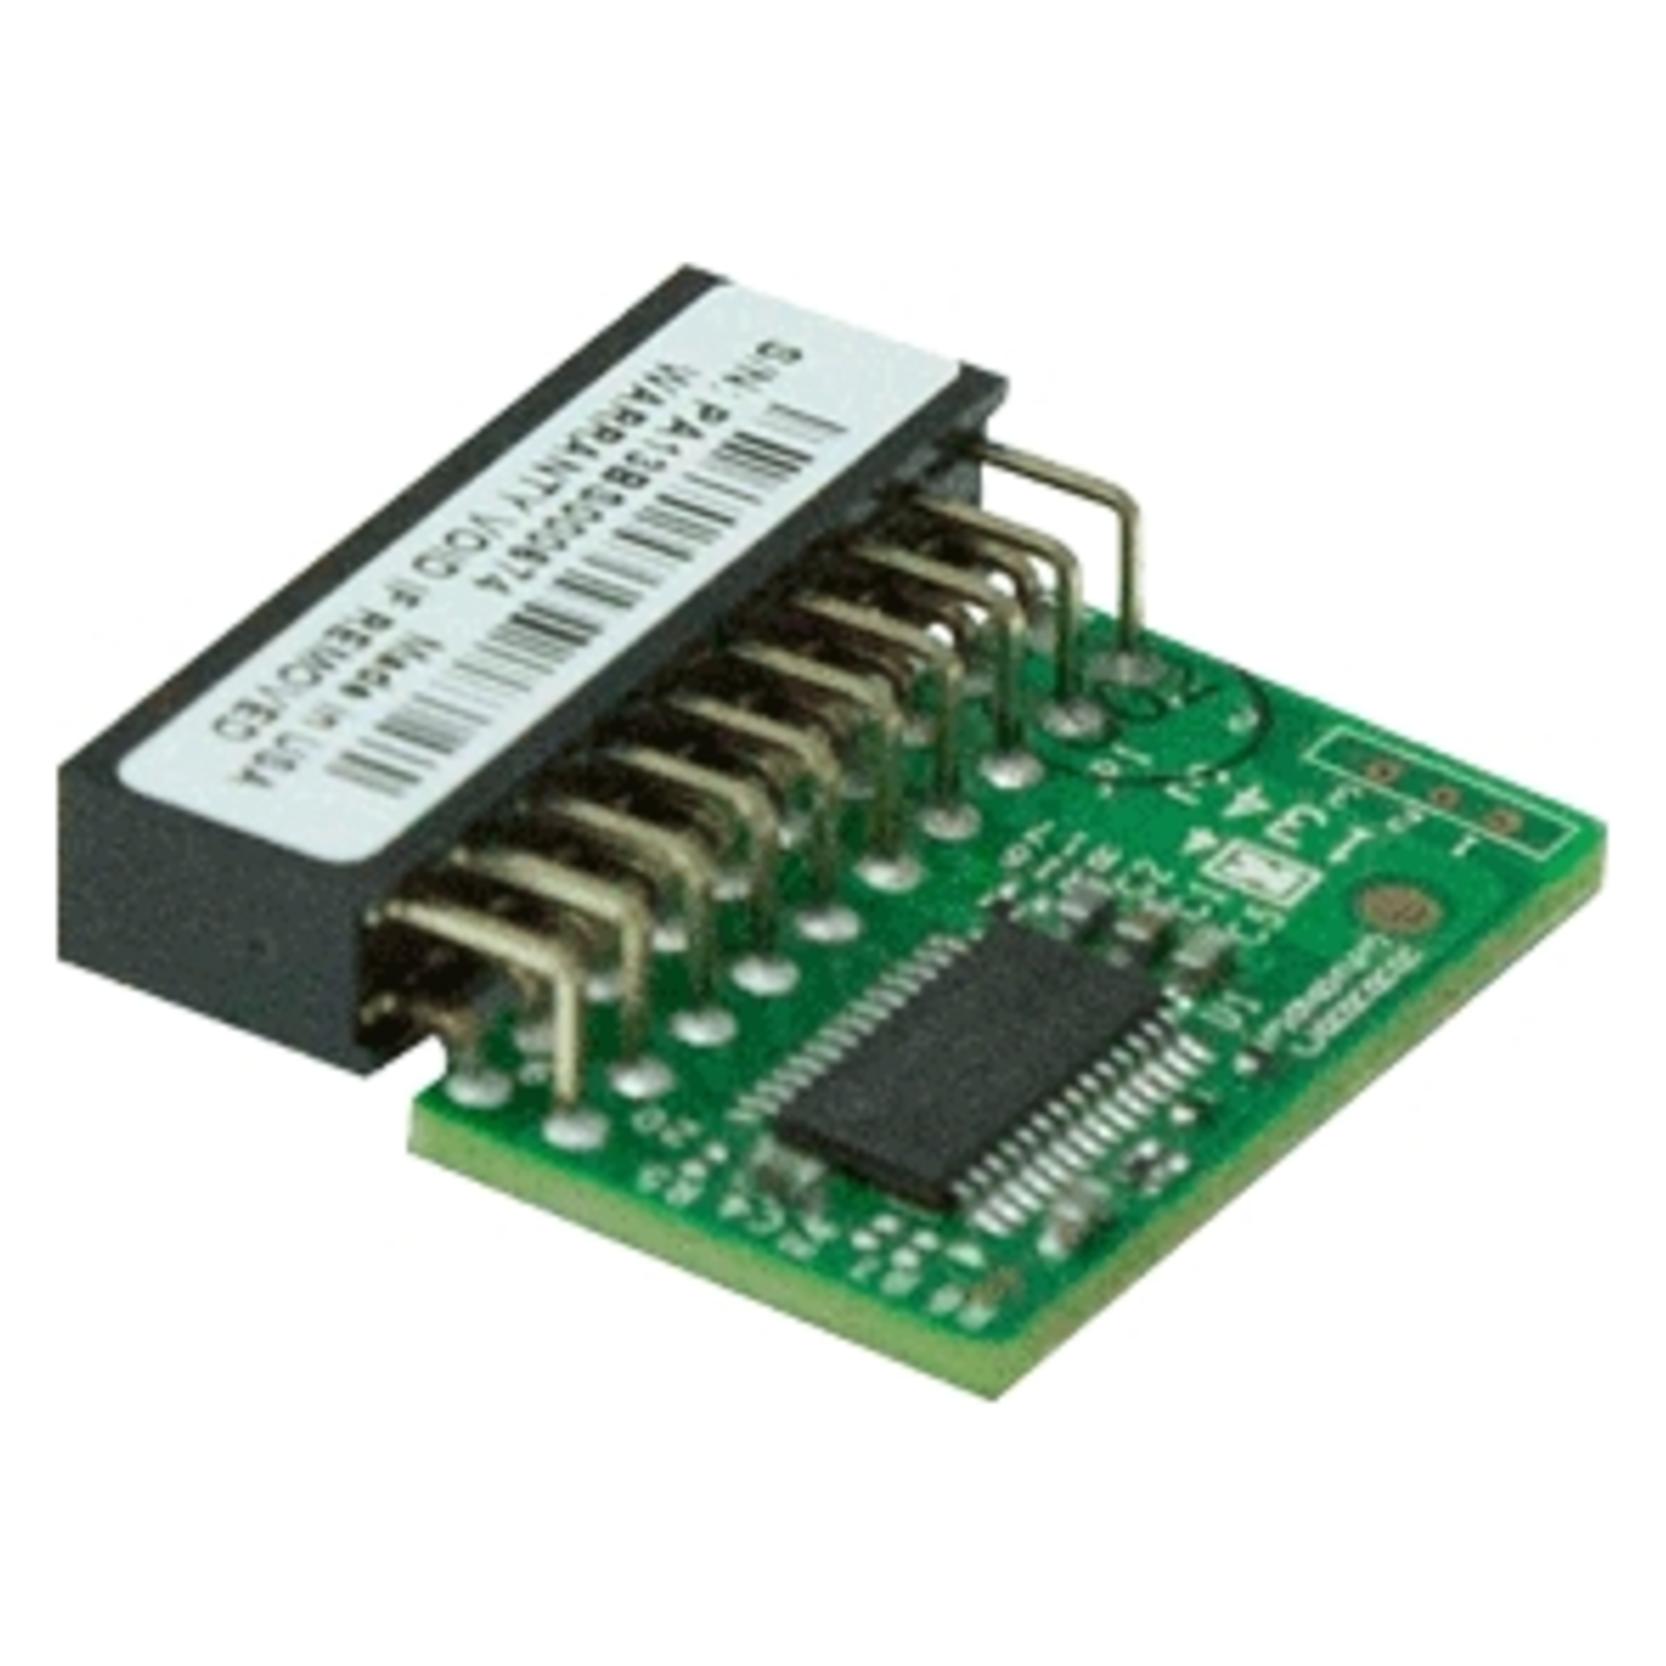
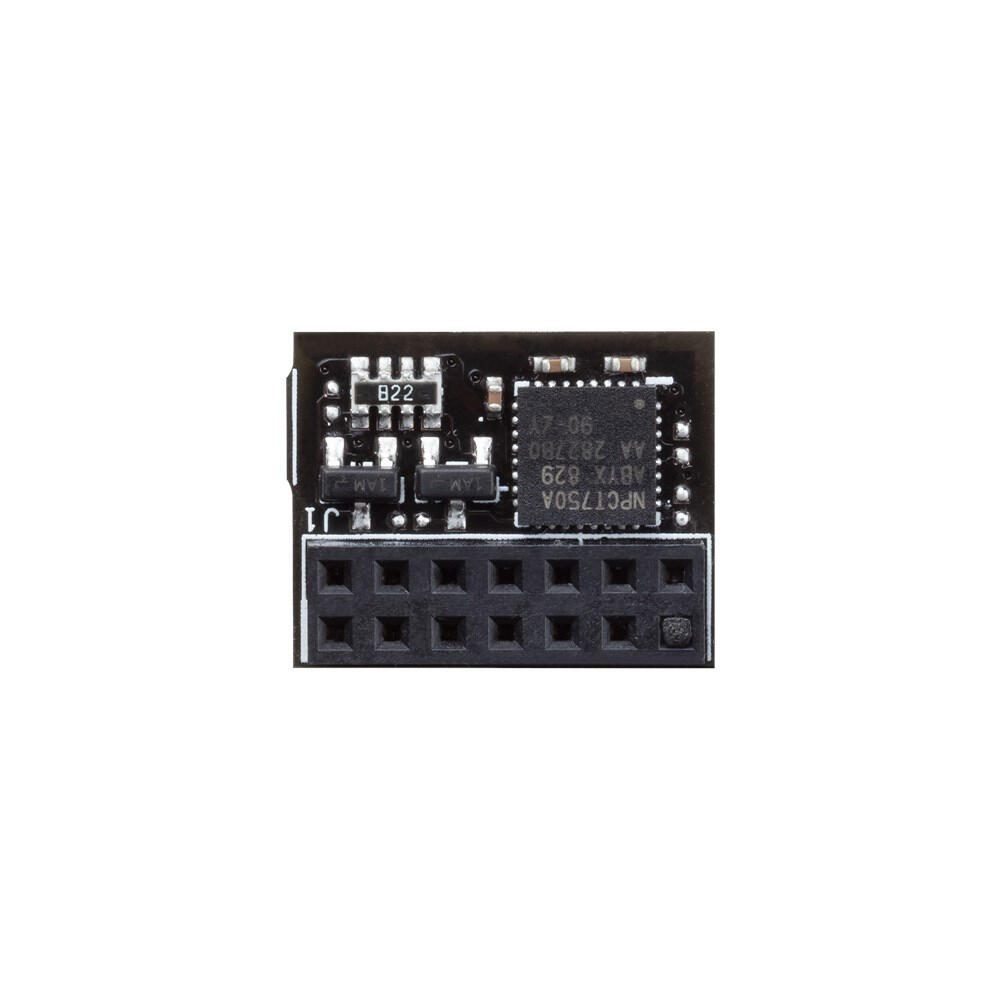
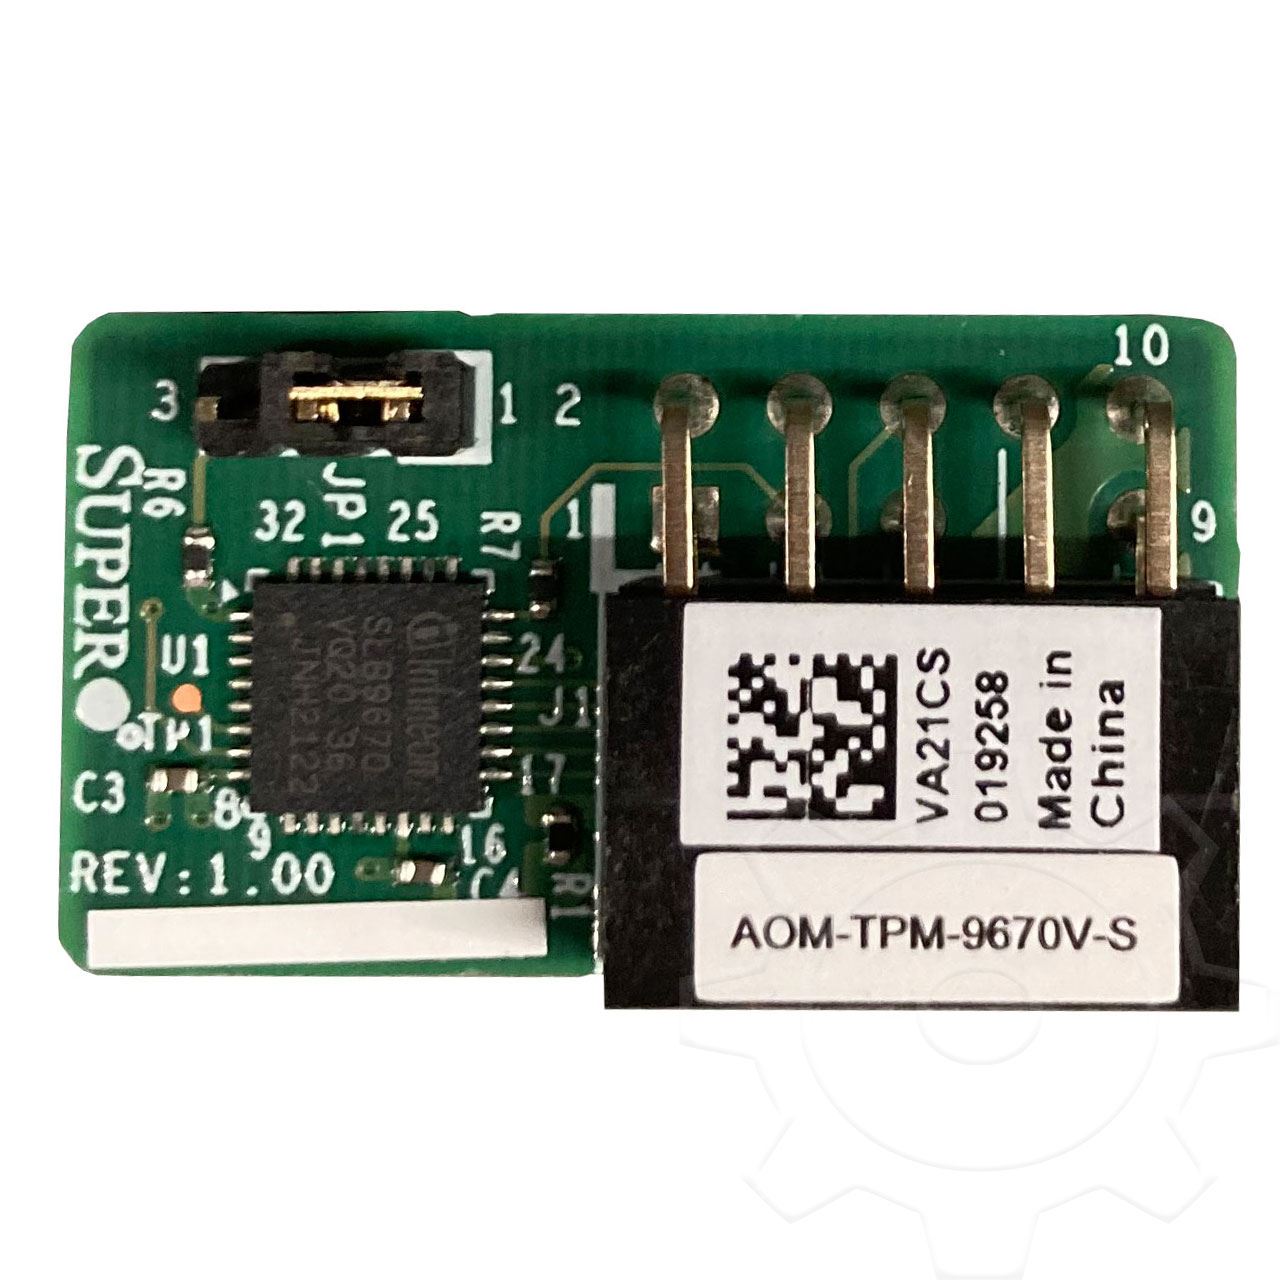
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:
-
Roth, Karl Heinz: Blinde PassagiereBlinde Passagiere , Wie tief die weltumspannende Pandemie in unsere Gesellschaften und den Alltag der Menschen hineinwirkt, zeigt Karl Heinz Roth in diesem hervorragend recherchierten und elegant geschriebenen Buch - ein Grundlagenwerk für die kritische Aufarbeitung dieser Krise, zur Vermeidung kommender. Seit zwei Jahren dominiert die durch das SARS-CoV-2-Virus ausgelöste Pandemie die Welt. Sie hat alle Kontinente und Regionen erfasst, sich in mehreren Wellen ausgebreitet und immer neue Epizentren gebildet. Sie hat das Alltagsleben der Menschen durchdrungen, soziale Beziehungen verändert, die Medien beherrscht, das politische Establishment herausgefordert und zahlreiche wissenschaftliche Disziplinen auf die Probe gestellt. Der Mediziner und Historiker Karl Heinz Roth stellt das Geschehen aus einer globalen Perspektive dar, berichtet über die Vorgeschichte, die bis in die 2000er Jahre zurückreicht, analysiert die Ausbreitung und die Dynamik von Covid-19 und erörtert die Eigenschaften und Auswirkungen der Pandemie auf den Menschen. Er thematisiert die Gegenmaßnahmen, die dabei zutage getretenen Versäumnisse und die mentalen, politischen, sozialen und wirtschaftlichen Folgen der Lockdowns. Zum ersten Mal werden in diesem Buch die einzelnen Aspekte einer weltumspannenden Pandemie fachübergreifend betrachtet, aufeinander bezogen und kontextualisiert, wodurch sich auch strittige Fragen - wie etwa nach dem Virus als Laborflüchtling, nach der Rolle der internationalen Großstiftungen oder nach den Effekten und Kollateralschäden - diskutieren und klären lassen. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220124, Produktform: Leinen, Autoren: Roth, Karl Heinz, Seitenzahl/Blattzahl: 480, Keyword: Corona; Covid 19; Forschung; Gesellschaftskritik; Lockdown; Medizin; Pandemie; SARS-CoV-2; Virus; Wissenschaft; global, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Wirtschaft~Heilkunde~Humanmedizin~Medizin, Fachkategorie: Politische Kontrolle, Propaganda und Freiheitsrechte~Geschichte~Volkswirtschaft, Finanzen, Betriebswirtschaft und Management~Medizin, Region: Welt, Altersempfehlung / Lesealter: 18, bis Alter: 99, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Politikwissenschaft, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, Antje, GmbH, Verlag, Länge: 217, Breite: 148, Höhe: 45, Gewicht: 728, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268766530,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **


Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Roth, Karl Heinz: Blinde PassagiereBlinde Passagiere , Wie tief die weltumspannende Pandemie in unsere Gesellschaften und den Alltag der Menschen hineinwirkt, zeigt Karl Heinz Roth in diesem hervorragend recherchierten und elegant geschriebenen Buch - ein Grundlagenwerk für die kritische Aufarbeitung dieser Krise, zur Vermeidung kommender. Seit zwei Jahren dominiert die durch das SARS-CoV-2-Virus ausgelöste Pandemie die Welt. Sie hat alle Kontinente und Regionen erfasst, sich in mehreren Wellen ausgebreitet und immer neue Epizentren gebildet. Sie hat das Alltagsleben der Menschen durchdrungen, soziale Beziehungen verändert, die Medien beherrscht, das politische Establishment herausgefordert und zahlreiche wissenschaftliche Disziplinen auf die Probe gestellt. Der Mediziner und Historiker Karl Heinz Roth stellt das Geschehen aus einer globalen Perspektive dar, berichtet über die Vorgeschichte, die bis in die 2000er Jahre zurückreicht, analysiert die Ausbreitung und die Dynamik von Covid-19 und erörtert die Eigenschaften und Auswirkungen der Pandemie auf den Menschen. Er thematisiert die Gegenmaßnahmen, die dabei zutage getretenen Versäumnisse und die mentalen, politischen, sozialen und wirtschaftlichen Folgen der Lockdowns. Zum ersten Mal werden in diesem Buch die einzelnen Aspekte einer weltumspannenden Pandemie fachübergreifend betrachtet, aufeinander bezogen und kontextualisiert, wodurch sich auch strittige Fragen - wie etwa nach dem Virus als Laborflüchtling, nach der Rolle der internationalen Großstiftungen oder nach den Effekten und Kollateralschäden - diskutieren und klären lassen. , Sonstige > Motorkühlung , Erscheinungsjahr: 20220124, Produktform: Leinen, Autoren: Roth, Karl Heinz, Seitenzahl/Blattzahl: 480, Keyword: Corona; Covid 19; Forschung; Gesellschaftskritik; Lockdown; Medizin; Pandemie; SARS-CoV-2; Virus; Wissenschaft; global, Fachschema: Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Wirtschaft~Heilkunde~Humanmedizin~Medizin, Fachkategorie: Politische Kontrolle, Propaganda und Freiheitsrechte~Geschichte~Volkswirtschaft, Finanzen, Betriebswirtschaft und Management~Medizin, Region: Welt, Altersempfehlung / Lesealter: 18, bis Alter: 99, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Politikwissenschaft, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann Antje GmbH, Verlag: Kunstmann, Antje, GmbH, Verlag, Länge: 217, Breite: 148, Höhe: 45, Gewicht: 728, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 268766530,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Ich habe ein paar Fragen zur TPM-Sicherheit.
Natürlich, ich helfe Ihnen gerne weiter. Was genau möchten Sie über TPM-Sicherheit wissen? **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Ähnliche Suchbegriffe für Tpm
-
Was ist BitLocker TPM?
BitLocker TPM (Trusted Platform Module) ist eine Funktion von Microsoft BitLocker, einem Verschlüsselungstool für Windows-Betriebssysteme. TPM ist ein Sicherheitschip, der auf dem Motherboard des Computers installiert ist und zur sicheren Speicherung von kryptografischen Schlüsseln verwendet wird. BitLocker TPM nutzt diesen Chip, um den Zugriff auf verschlüsselte Daten zu schützen und sicherzustellen, dass der Computer nur von autorisierten Benutzern gestartet werden kann. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Dort sollten Sie eine Option finden, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen. Starten Sie dann Ihren Computer neu, um TPM zu aktivieren. **
-
Wie aktiviere ich TPM?
Um TPM (Trusted Platform Module) zu aktivieren, müssen Sie zuerst ins BIOS oder UEFI Ihres Computers gehen. Suchen Sie nach den Sicherheitseinstellungen und suchen Sie nach einer Option, um TPM zu aktivieren. Aktivieren Sie diese Option und speichern Sie die Änderungen, um TPM zu aktivieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.